
安全审计与验证 / 安全机制
安全扫描门禁
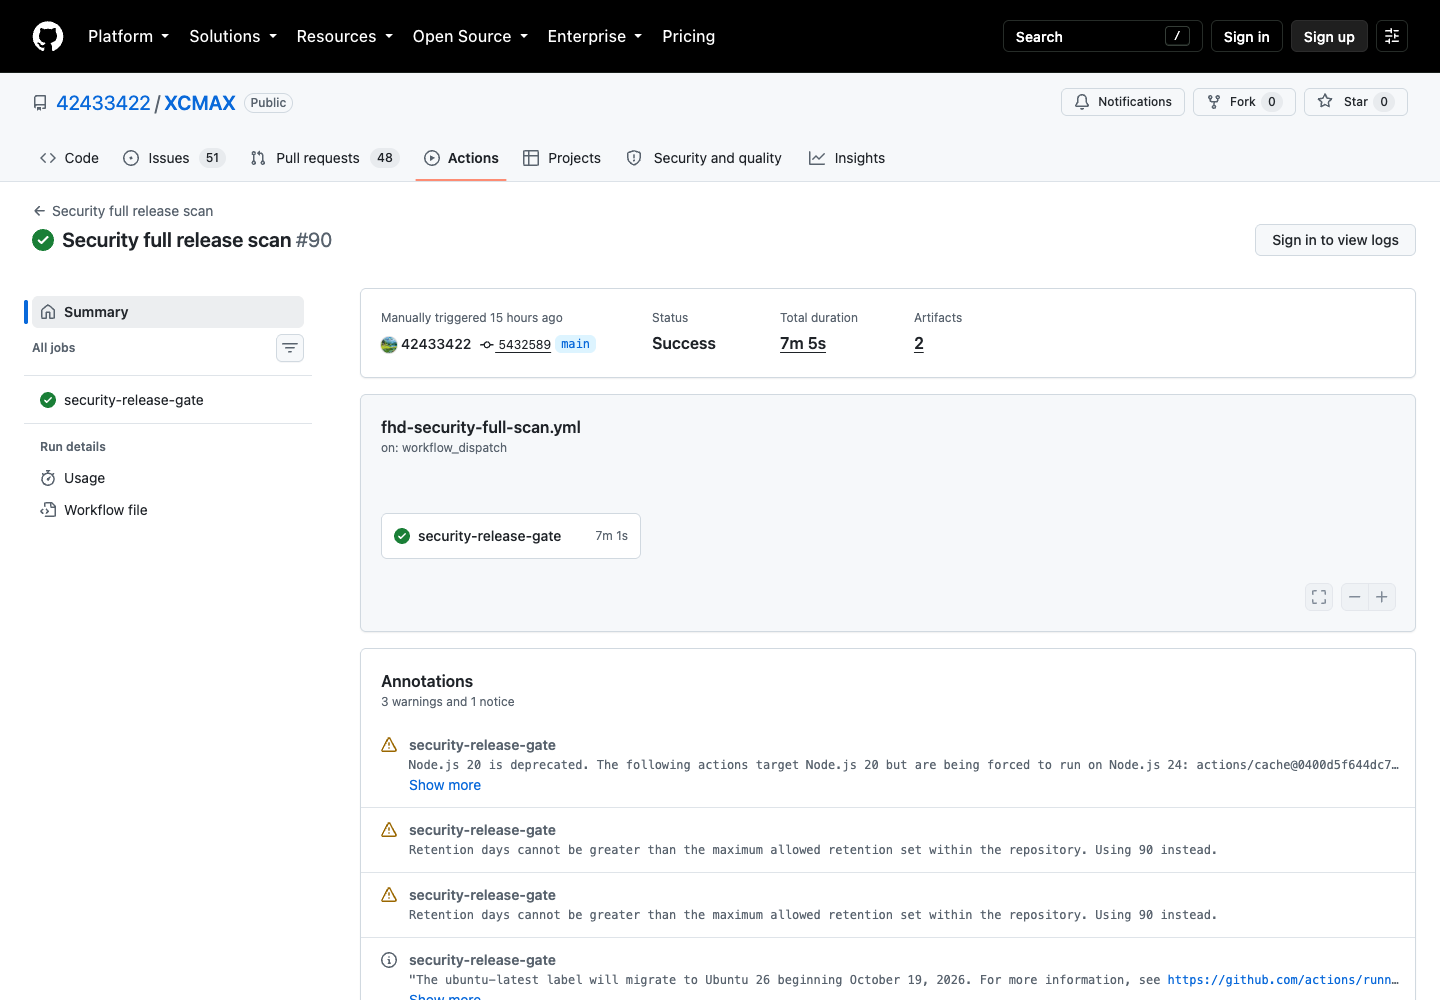
全量安全扫描作为发布前置门禁:正式构建要求同一提交的两次零漏洞扫描证据。
功能价值
全量安全扫描作为发布前置门禁:正式构建要求同一提交的两次零漏洞扫描证据。
使用方式
发布流程自动执行;证据存档于发布记录。
所属模块
安全审计与验证 / 安全机制
适用平台
Web · 待验证
当前状态
已实现待验证(相关代码更新时间:2026-09-05)
已知限制
- 暂未记录
平台验证状态
本项适用于 1 个平台,逐平台独立判定:平台状态只由该平台的实机验收记录产生,总体状态由平台状态自动汇总,目录与页面都不存放可手写的状态。
Web
待验证该平台尚无实机验收记录。平台状态只由该平台的实机验收产生,代码与自动化测试不计入;本项在此平台保持「待验证」,不会因其他平台通过而变绿。
变为已验证需要完整 PASS acceptance JSON、可追溯的产品版本和 Git SHA、交付身份 JSON 与安装包 / 部署产物 SHA-256,以及引用有效且哈希匹配的截图、录像和运行日志。
实现与测试(平台无关)
本项在 Web 上均无实机验收记录,当前状态仅表示代码已合入,不代表任何平台验证通过。
图片内容复核(2026-09-20,Mac 1.0.0.5):模板库及验收用模板;与后台治理、安全审计、模型门禁及 SLO 等挂名功能不相符。
源码实现
FHD/.github/workflows/security-full-scan.yml
自动化测试
暂无
CI 门禁:FHD/.github/workflows/security-full-scan.yml、FHD/.github/workflows/release-gate-ci.yml
CI 工作流定义
FHD/.github/workflows/security-full-scan.ymlFHD/.github/workflows/release-gate-ci.yml
未标注平台的补充资料
下列资料未绑定到具体平台,仅作实现与历史资料参考,不计入任何平台状态,也不构成实机验收。
实机截图
关联文档
FHD/docs/MACOS_RELEASE_SSOT.md